Ich hatte vor Tagen berichtet, dass das Wiederverkäufer-Hosting-Kontrollzentrum von DomainFactory tot sei. So richtig eine Erklärung gab es nicht. Nun bin ich informiert worden, dass es einen Cyberangriff auf DomainFactory gab, ist bereits Ende Oktober 2026 passiert und erst durch einen Tipp von Extern aufgefallen.
Ausfall des Wiederverkäufer-Hosting-Kontrollzentrums
Ich hatte, auf Grund eines Leserhinweises, im Blog-Beitrag DomainFactory Wiederverkäufer-Hosting-Kontrollzentrum tot? berichtet, dass das genannte Hosting Kontrollzentrum für Reseller seit dem 13. November 2026 ausgefallen sei. Gemeint sei das System “Reseller Professional” welches von DomainFactory Reseller-Kunden zur Verfügung gestellt wird, um Verträge, Kunden, Bestellungen etc. zu verwalten.
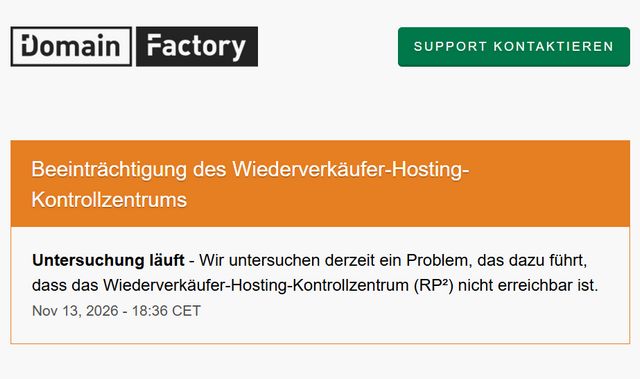
Auf der Status Seite erfuhr man seither nur davon, dass es eine Störung gebe. Versuche, nachzufragen, liefen ins Leere bzw. ergaben keine weitergehende Information.
Es gab einen Cyberangriff auf DomainFactory
Gerade hat mich ein Leser informiert, dass es einen Cyberangriff auf DomainFactory gegeben habe, was wohl der Grund für die obige “Störung” gewesen ist. Der Leser wurde von DomainFactory per E-Mail informiert. In der Mail von DF wird langsam klar, was passiert ist.
- Am Freitag, den 13. November 2026, erhielt DomainFactory von den Strafverfolgungsbehörden die Mitteilung, dass sich ein Angreifer möglicherweise unbefugten Zugriff auf die DF-Systeme verschafft haben könnte.
- DF ist diesem Hinweis nachgegangen und stellte fest, dass ein Angreifer sich am oder um den 29. Oktober 2026 Zugriff auf das Reseller-Administrationsportal “ResellerProfessional” verschafft hat.
- Es ist davon auszugehen, dass der Angreifer einige Informationen über eine begrenzte Anzahl von Kunden erlangt hat.
DomainFactory hat die betroffenen Kunden informiert, dass Kontaktdaten, Zugangsdaten zu Konten (einschließlich Passwörtern) und Produktinformationen (für die betroffenen Accounts) betroffen sind. Der Anbieter hat unverzüglich Maßnahmen zur Eindämmung des Vorfalls ergriffen, das Portal abgeschaltet und betroffene Systeme isoliert.
Das ganze Ausmaß des Angriffs
DomainFactory schrieb, dass man derzeit das gesamte Ausmaß dieses Vorfalls untersuche und Betroffene benachrichtigen werde , falls es wesentliche neue Entwicklungen gibt. Zum Schutz des Kontos und der Kundenkonten der Reseller müssen die offengelegten Passwörter (die fälschlicherweise in Protokollen erfasst wurden, die der Angreifer erlangt hat) geändert werden, heißt es.
Dazu müssen die Passwörter der Datenbankbenutzerkonten (MySQL / MariaDB) geändert, und anschließend die Zugangsdaten überall dort, wo sie verwendet werden, aktualisiert werden. Das Gleiche gilt für E-Mail-Konten, SSH-Zugänge, FTP-Zugänge etc.
Reseller müssen Kunden benachrichtigen
Was DomainFactory in der am Beitragsende aufgeführten E-Mail nicht schreibt: Das Ganze ist nicht nur ein Sicherheits, sondern auch ein DSGVO-Vorfall. Reseller müssen sich die Information von DomainFactory ansehen und prüfen, welche persönlichen Daten der Kunden betroffen sind.
Daraus ergeben sich möglicherweise weitere Pflichten gemäß DSGVO. Die Kunden müssen im Fall der Fälle informiert werden, und es ist eine Anzeige des Vorfalls bei der zuständigen Datenschutzaufsicht zu stellen. Ob auch das BSI informiert werden muss, weil KRITIS-Kunden tangiert sind, kann ich nicht beurteilen. Auf die Reseller kommt auf jeden Fall einen Menge Arbeit und wohl auch Ärger zu.
Hier noch die Kopie der E-Mail von DomainFactory
Sehr geehrte Reseller-Kundin, sehr geehrter Reseller-Kunde,
wir schreiben Ihnen, um Sie über einen Datensicherheitsvorfall zu informieren, der Ihr Konto und die Konten Ihrer Kunden betrifft.
Was Sie wissen müssen
Am Freitag, den 13. November 2026, erhielt DomainFactory von den Strafverfolgungsbehörden die Mitteilung, dass sich ein Angreifer möglicherweise unbefugten Zugriff auf unsere Systeme verschafft haben könnte. Wir haben diesen Hinweis umgehend untersucht und bestätigt, dass sich ein Angreifer am oder um den 29. Oktober 2026 Zugriff auf unser Reseller-Administrationsportal “ResellerProfessional” verschafft hat und möglicherweise einige Informationen über eine begrenzte Anzahl von Kunden erlangt hat. Leider waren auch Ihre Informationen und/oder die Informationen Ihrer Kunden betroffen, darunter Kontaktdaten, Zugangsdaten zu Konten (einschließlich Passwörtern) und Produktinformationen (für die betroffenen Accounts siehe die Liste am Ende dieser E-Mail). Wir haben unverzüglich Maßnahmen zur Eindämmung des Vorfalls ergriffen, darunter die Isolierung der betroffenen Systeme.
Wir untersuchen derzeit das gesamte Ausmaß dieses Vorfalls und werden Sie benachrichtigen, falls es wesentliche neue Entwicklungen gibt. Zum Schutz Ihres Kontos und der Konten Ihrer Kunden müssen die offengelegten Passwörter (die fälschlicherweise in Protokollen erfasst wurden, die der Angreifer erlangt hat) geändert werden.
Was Sie tun müssen
So setzen Sie Ihre Passwörter zurück:
MySQL / MariaDB
Ändern Sie die Passwörter der Datenbankbenutzerkonten und aktualisieren Sie anschließend die Zugangsdaten überall dort, wo sie verwendet werden, unter anderem in:
- Konfigurationsdateien von Websites und Anwendungen.
- Umgebungsvariablen, Secret-Stores und Deployment-Einstellungen.
- Geplanten Aufgaben (Cronjobs), Wartungsskripten und Backup-Skripten.
- Externen Anwendungen oder Integrationen, die sich mit den Datenbanken verbinden.
Prüfen Sie nach der Aktualisierung der Zugangsdaten, ob die betroffenen Anwendungen weiterhin eine Verbindung zu den Datenbanken herstellen können und ob geplante Aufgaben und Backups weiterhin erfolgreich ausgeführt werden.
E-Mail-Konten
Setzen Sie die Passwörter der Postfächer zurück und aktualisieren Sie diese anschließend in allen verbundenen E-Mail-Programmen und Geräten.
Aktualisieren Sie außerdem alle Websites, Anwendungen oder Skripte, die diese Konten zum Senden oder Empfangen von E-Mails verwenden, einschließlich Kontaktformularen, Benachrichtigungsdiensten und automatisierten Prozessen, die SMTP, IMAP oder POP3 nutzen.
Cronjobs
Bei Cronjobs, die sich per HTTP oder HTTPS an einem Remote-Server oder -Dienst authentifizieren, ändern Sie zuerst die Zugangsdaten auf dem Zielsystem und aktualisieren Sie anschließend die entsprechende Cronjob-Konfiguration.
SSH-Konten
Ändern Sie die Passwörter der SSH-Konten und aktualisieren Sie anschließend alle gespeicherten Zugangsdaten in SSH-Clients, Skripten, Deployment-Tools und anderen automatisierten Prozessen.
Falls für diese Konten öffentliche SSH-Schlüssel konfiguriert sind, empfehlen wir außerdem, die entsprechenden Schlüsselpaare zu ersetzen:
- Erzeugen Sie ein neues Schlüsselpaar und installieren Sie den neuen öffentlichen Schlüssel auf dem Server.
- Aktualisieren Sie die betroffenen Clients und automatisierten Prozesse, sodass diese den neuen privaten Schlüssel verwenden.
- Prüfen Sie den Zugriff mit dem neuen Schlüssel und entfernen Sie anschließend den alten öffentlichen Schlüssel vom Server.
FTP-Konten
Ändern Sie die Passwörter der FTP-Konten und aktualisieren Sie anschließend alle Clients, Anwendungen und Geräte, die diese verwenden.
Denken Sie daran, auch Konten einzubeziehen, die von externen Dritten und unbeaufsichtigten Systemen genutzt werden, wie zum Beispiel:
- Lieferanten und Dienstleister.
- Automatisierte Upload- oder Download-Skripte.
- Backup- und Dateitransfer-Tools.
- Webcams, Datenlogger und andere angeschlossene Geräte.
TOTP/2FA:
Um Ihr TOTP-Secret zurückzusetzen bzw. zu erneuern, melden Sie sich an und öffnen Sie den Bereich “Einstellungen” (Bereich “Passwort” für Ihre Kunden). Deaktivieren Sie die Zwei-Faktor-Authentifizierung und richten Sie sie unmittelbar danach erneut ein, indem Sie die Option “Authenticator-App” wählen, um ein neues Secret zu erzeugen. Scannen Sie den neuen QR-Code mit Ihrer Authenticator-App und prüfen Sie, ob Sie sich mit einem neu erzeugten Code anmelden können. Entfernen Sie anschließend den alten Eintrag aus Ihrer App.
Sie müssen außerdem Ihre Kunden auffordern, ihre Passwörter zurückzusetzen, sofern sie betroffen sind (siehe Liste unten). Wir planen den Zugang zum Reseller-Professional-Portal am 20. November 2026 um 22:00 Uhr MEZ für weitere Wartungsarbeiten zu sperren. Falls Sie und/oder Ihre Kunden Ihre Passwörter nicht ändern, plant DomainFactory diese Passwörter in Ihrem Namen zurückzusetzen. Dadurch sind betroffene Kundenservices so lange nicht mehr nutzbar, bis die Passwörter neu gesetzt wurden. Bitte beachten Sie, dass wir keine Skripte, Konfigurationen oder Einstellungen aktualisieren können.
Wir haben diesen Vorfall in unserer Eigenschaft als Verantwortlicher für die personenbezogenen Daten unserer Kunden dem Bayerischen Landesamt für Datenschutzaufsicht (BayLDA) gemeldet. Es obliegt Ihnen zu beurteilen, ob Sie nach den geltenden datenschutzrechtlichen Vorschriften gegenüber Ihren Kunden Benachrichtigungspflichten haben.
Nachfolgend finden Sie die Konten, für die Sie die Passwörter ändern müssen:
Endkunden:
(lange liste)
Mit freundlichen Grüßen,
Kundenservice-Team,
DomainFactory
PakarPBN
A Private Blog Network (PBN) is a collection of websites that are controlled by a single individual or organization and used primarily to build backlinks to a “money site” in order to influence its ranking in search engines such as Google. The core idea behind a PBN is based on the importance of backlinks in Google’s ranking algorithm. Since Google views backlinks as signals of authority and trust, some website owners attempt to artificially create these signals through a controlled network of sites.
In a typical PBN setup, the owner acquires expired or aged domains that already have existing authority, backlinks, and history. These domains are rebuilt with new content and hosted separately, often using different IP addresses, hosting providers, themes, and ownership details to make them appear unrelated. Within the content published on these sites, links are strategically placed that point to the main website the owner wants to rank higher. By doing this, the owner attempts to pass link equity (also known as “link juice”) from the PBN sites to the target website.
The purpose of a PBN is to give the impression that the target website is naturally earning links from multiple independent sources. If done effectively, this can temporarily improve keyword rankings, increase organic visibility, and drive more traffic from search results.
Streaming Film
Nonton Film gratis
Jasa Backlink
Download Anime Batch