Ich ziehe mal eine Reihe Sicherheitsmeldungen, die mir die letzten Tage untergekommen sind, in einem Sammelbeitrag. In Linux gibt es eine kritische Schwachstelle im Kernel. Es gibt Angriffe auf Linux und VMware. Der TeamViewer kann bei Verbindungen zum “falschen Partner” zur Gefahr werden. Sony ISP wurde wohl gehackt, Supermicro Motherboards haben eine BMC-Schwachstelle, und so weiter.
Kritische Schwachstellen der Woche
Auf die Brotli-Schwachstelle in VMware VCF hatte ich ja separat im Beitrag VMware: Kritischer Sicherheitshinweis für Brotli-Schwachstelle (Node.js) in VCF hingewiesen. Aber es gibt weitere kritische Schwachstellen, die ich nachfolgende kurz ansprechen möchte.
Kritische Schwachstellen in Supermicro Mainboards
Über nachfolgenden Tweet wird darauf hingewiesen, dass die Mainboards von Supermicro eine kritische Schwachstelle (und weitere Schwachstellen) in der BMC-Firmware aufweisen.
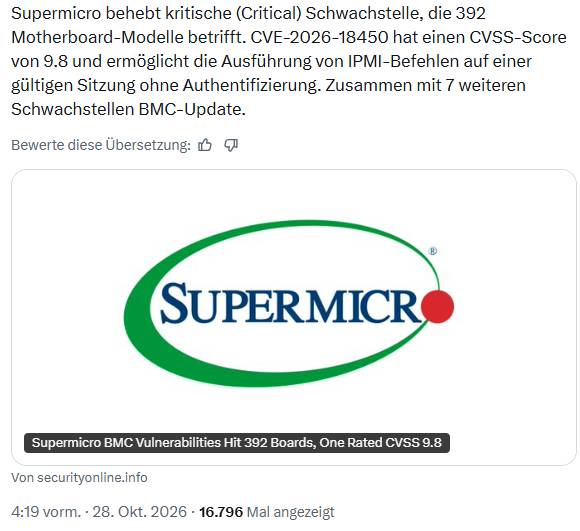
Die von Supermicro behobene und als kritisch eingestufte Schwachstelle CVE-2026-18450 wurde zum 26. Oktober 2026 öffentlich und betrifft 392 Motherboard-Modelle. CVE-2026-18450 hat einen CVSS-Score von 9.8 und ermöglicht die Ausführung von IPMI-Befehlen auf einer gültigen Sitzung ohne Authentifizierung. Supermicro hat diese Sicherheitslücke zusammen mit 7 weiteren Schwachstellen per BMC-Update behoben. Security Online wies in obigem Tweet und in diesem Artikel darauf hin. Die Sicherheitswarnung von Supermicro ist hier abrufbar.
Adobe fixt kritische Schwachstellen in Campaign Classic
Adobe Campaign Classic ist eine Enterprise-Marketing-Automatisierungs- und Kampagnenmanagement-Lösung von Adobe. Adobe hat gerade acht kritische Sicherheitslücken in Campaign Classic, darunter vier mit einem CVSS-Wert von 9,9, behoben. Die Sicherheitslücken könnten die Ausführung von beliebigem Code, die Umgehung von Sicherheitsmaßnahmen und die Ausweitung von Berechtigungen ermöglichen. Betroffen sind die Windows- und Linux-Versionen. The Hacker News hat den Sachverhalt in diesem Artikel beschrieben. Der Sicherheitshinweis APSB26-162 von Adobe stammt vom 27. Oktober 2026. Zum 27. Oktober 2027 hat Adobe auf dieser Seite weitere Sicherheitswarnungen zu anderen Produkten veröffentlicht.
TeamViewer-Schwachstelle (Linux, macOS)
Im TeamViewer-Client für Linux und macOS gibt es eine Schwachstelle, die den Benutzer der Gefahr aussetzt, über eine Verbindung zu einem falschen Rechner von einem Angreifer gehackt zu werden.
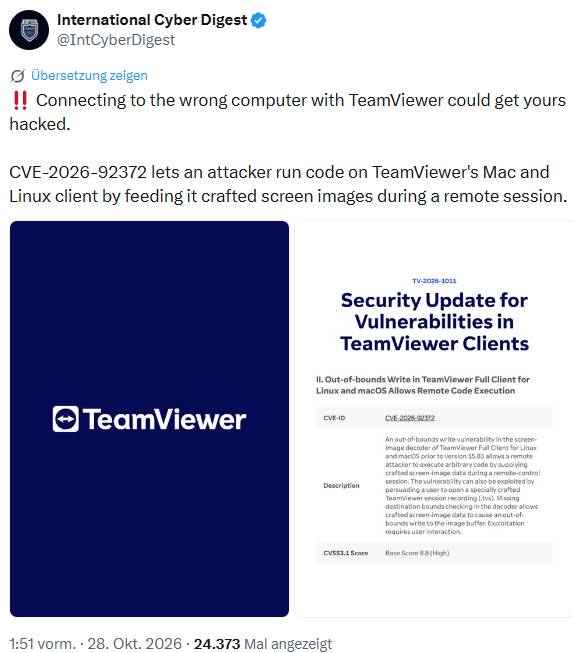
International Cyber Digest weist in obigem Post auf diesen Sachverhalt hin. Der TeamViewer-Sicherheitshinweis TV-2026-1011 zu den Schwachstellen CVE-2026-92372, CVE-2026-92374 und CVE-2026-111585 stammt vom 27. Oktober 2026 und legt die Details offen. Der Anbieter hat Sicherheitsupdates für die betroffenen TeamViewer-Clients bereitgestellt.
Schwachstelle CVE-2026-98432 im Linux-Kernel
Im Linux-Kernel wurde gerade die Schwachstelle CVE-2026-98432 im TCP/IPv4-Verarbeitungscode öffentlich. Es handelt sich um eine eine Use-After-Free (UAF)-Schwachstelle, die eine Remote Code-Execution ermöglichen könnte und über das Netzwerk ausnutzbar ist.
Die Schwachstelle wurde mit einem CVSS 3.1 Base Score von 9.8 als kritisch eingestuft. Zu Ubuntu gibt es diese Beschreibung dazu. Derzeit arbeiten die Linux-Distributionen m.W. an Patches. Golem hat es in diesem Artikel aufgegriffen – Problem ist, dass Claude einen Root-Exploit schreiben konnte und Ubuntu sowie RHEL noch ungepatcht sind. The Hacker News schreibt hier, dass Debian, Oracle und andere bereits Fixes bereitgestellt haben.
Tailscale warnt vor SSH-Schwachstellen
Tailscale ist eine Open-Source SDN-Lösung eines kanadischen Unternehmens, die ein verschlüsseltes Mesh-VPN bereit stellt. Dieses verbindet Geräte ohne manuelle Netzwerkkonfiguration sicher miteinander. Die Woche ist mir mehrfach der Hinweis untergekommen, dass es bei Tailscale ein Sicherheitsproblem (Stichwort Tailworm) gebe. Die Kollegen von Bleeping Computer greifen in diesem Beitrag eine Warnung des Tailscale-Teams auf, die vor SSH-Schwachstellen warnen und an einem Patch arbeiten.
Cyberdione Labs habe bei einer Sicherheitsüberprüfung von Tailscale 1.104.2 und dem selbst gehosteten Headscale v0.29.5-Kontrollserver gleich 11 Schwachstellen entdeckt und das Ganz als Tailworm bezeichnet.
Hacks der letzten Tage
In dieser Woche sind einige Angriffe auf IT-Systeme von Organisationen und Firmen bekannt geworden oder es gab Warnungen vor Angriffen.
Cyberangriff auf italienisches Parlament
Die italienische Abgeordnetenkammer wurde Opfer eines Cyberangriffs. Bei dem Angriff eines bisher unbekannten Akteurs wurden drei E-Mail-Konten von Abgeordneten kompromittiert. Diese gehörten der Premierministerin Giorgia Meloni, sowie den Abgeordneten Andrea Delmastro und Paolo Formentini. Ob E-Mail-Korrespondenz offengelegt wurde, ist bislang unbestätigt; die Identität der Angreifer und die Art des Angriffs sind unbekannt. Quelle ist dieser Tweet.
US-ICE-Angestellte im Visier von Hackern
Meines Wissens kam es in den USA zu Hacks der Personaldatenbank der US-Behörde ICE, bei dem Mitarbeiterdaten abgeflossen sind. Nun warnt die ICE, dass Hacker die Mitarbeiter der, wegen der Abschiebungen von Personen hoch umstrittenen, Behörde ins Visier nehmen. nt-v hat die Details in diesem Beitrag zusammen getragen.
Cyberangriff auf britischen Domain-Registrar 123
Der britische Domain-Registrar 123 ist Opfer eines Cyberangriffs geworden. Bei diesem “KI-gestützten Cyberangriff” wurden Kundendaten offengelegt. Kunden erhielten erste Benachrichtigungs-E-Mails, in denen ihnen mitgeteilt wurde, dass ihre Kontaktdaten, “Daten zur Kundenbeziehung”, Umsatzsteuer-Identifikationsnummern des Unternehmens sowie “Produktinformationen aus einer Anwendungsprogrammierschnittstelle (API)” offengelegt wurden. Der Angriff ereignete sich zum 18. September 2026 und wurde mutmaßlich aus China durchgeführt. The Register berichtet in diesem Artikel über die Details.
Datenpanne bei Sony-Tochter
Eine Tochtergesellschaft (So-net) der Sony Group Corporation, die als Internetdienstanbieter (ISP) in Japan tätig ist, hat eine veritable Datenpanne erlitten. Zum 19. Oktober 2026 waren wohl Kundendaten auf einem Server abrufbar, was aber erst vier Tage später entdeckt wurde. Das Unternehmen hat die betroffenen Server abgeschaltet und die externe Kommunikation gesperrt.
Bei dem Vorfall wurden etwa 2,5 Millionen Datensätze mit personenbezogenen Daten aktueller und ehemaliger Kunden kompromittiert. In einer Mitteilung vom 28. Oktober 2026 bestätigte das Unternehmen, dass Unbefugte Zugriff auf die Datenbank von So-net mit Kundendaten erlangt haben. Bleeping Computer hat die Details in diesem Artikel aufbereitet.
Angriffe auf Cisco SD-WAN
Es gibt eine Warnung, dass Hacker nutzten eine kritische Sicherheitslücke (CVE-2026-20127, CVSS Score von 10) in Cisco SD-WAN angreifen. Es wird die Malware “KeyDrift” eingeschleust. Diese ist darauf ausgelegt, Verschlüsselungsschlüssel, die den Datenverkehr zwischen Standorten schützen, zu stehlen. Die Malware ermöglicht zudem einen Backdoor-Zugang und verfügt über Infrastrukturverbindungen zu einem Netzwerk, das von Volt Typhoon genutzt wird. The Hacker News hat die Details in diesem Beitrag aufbereitet.
Angriffe auf Linux- und VMware-Systeme
Die US Cyber-Sicherheitsbehörde CISA warnt aktuell vor Angriffen auf Lecks im Linux-Kernel und VMware ESX. heise hat die Details zu dieser Warnung hier zusammengefasst.
Dann gibt es noch die Beobachtung, dass ein Angreifer die php2shell-Schwachstellen mit einer Schwachstelle im Linux-Kernel kombiniert habe. So gelang der Root-Zugriff auf 25 Server in vier Ländern, darunter drei Systeme in einer mit der US-Regierung verbundenen Umgebung. Der Angriff konnte sich auf das interne Netzwerk ausbreiten, wo der Angreifer Active Directory ins Visier nahm. Es gibt Anzeichen für den Einsatz KI-gestützter Tools, wo bei eine Verbindung zu China beim Angriff vermutet wird.
Sicherheitsforscher von Dream haben mich zum 28.10.2026 per Mail über die Entdeckung der mutmaßlich mit China in Verbindung stehenden, oben angesprochenen, Cyberkampagne informiert. Der Angriff richtete sich gegen den zentralen Firewall-Verwaltungs-Server, extrahierte Anmeldedaten und startete Angriffe auf die Identitätsinfrastruktur der Organisation. Dream, ein auf souveräne KI und Cyberabwehr spezialisiertes Unternehmen, nutzte sein autonomes KI-Forschungssystem “Hero”, um die Operation anhand der wiederhergestellten Angriffstools und Protokolle zu rekonstruieren. Die Sicherheitsforscher haben ihre Erkenntnisse in diesem Beitrag veröffentlicht. Mir ist der Sachverhalt zudem in diesem Artikel von The Hacker News untergekommen.
Edge Sandbox-Ausbruch über 0-Day-Schwachstelle
Der Sicherheitsforscher Orange Tsai hat zum 28. Oktober 2026 eine 0-Click-Exploit-Kette von fünf Schwachstellen im Microsoft Edge-Browser beschrieben bzw. genutzt, um Code auszuführen und die Sandbox des Browsers zu umgehen. Cyber Security News hat dies in diesem Artikel aufgegriffen.
Claude Code VS Code Extension kompromittiert
Gerade über The Hacker News rein gekommen: Die offizielle “Claude Code VS Code”-Extension wurde per Supply-Chain-Angriffs kompromittiert. Die Angreifer haben einen schädlichen Loader in die Version 2.1.313 eingeschleust, um eine persistente SSH-Backdoor zu installieren, ihren SSH-Schlüssel hinzuzufügen und Host-Daten zu übermitteln. Bis zu 5.000 Nutzer haben die kompromittierte Version installiert.
PakarPBN
A Private Blog Network (PBN) is a collection of websites that are controlled by a single individual or organization and used primarily to build backlinks to a “money site” in order to influence its ranking in search engines such as Google. The core idea behind a PBN is based on the importance of backlinks in Google’s ranking algorithm. Since Google views backlinks as signals of authority and trust, some website owners attempt to artificially create these signals through a controlled network of sites.
In a typical PBN setup, the owner acquires expired or aged domains that already have existing authority, backlinks, and history. These domains are rebuilt with new content and hosted separately, often using different IP addresses, hosting providers, themes, and ownership details to make them appear unrelated. Within the content published on these sites, links are strategically placed that point to the main website the owner wants to rank higher. By doing this, the owner attempts to pass link equity (also known as “link juice”) from the PBN sites to the target website.
The purpose of a PBN is to give the impression that the target website is naturally earning links from multiple independent sources. If done effectively, this can temporarily improve keyword rankings, increase organic visibility, and drive more traffic from search results.
Streaming Film
Nonton Film gratis
Jasa Backlink
Download Anime Batch